
VPS 教程
Docker 绕过 UFW 怎么办(2026):端口仍对外开放的原因与修复
UFW 已禁止端口,Docker 服务却仍能从公网访问?按端口映射、回环绑定、反向代理和防火墙后端逐项检查,并从外部网络验证修复。
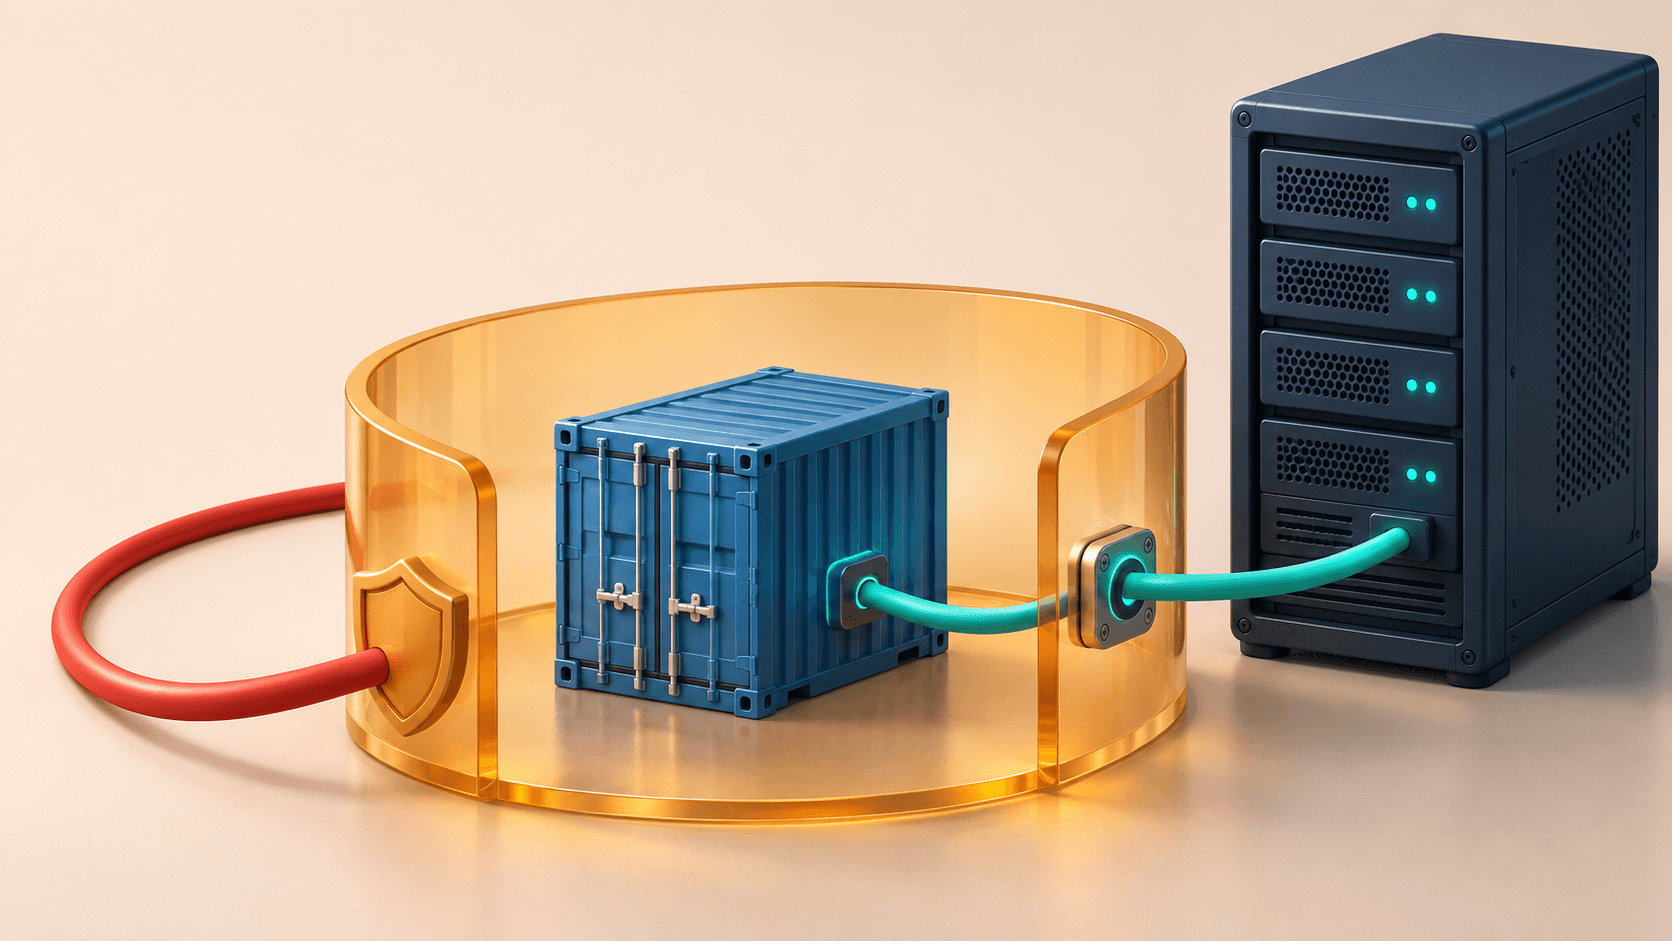
ufw status 显示只放行 SSH、80 和 443,浏览器却还能打开 http://服务器IP:8080。如果服务由 Docker 的 ports 发布,原因很可能是容器流量走了另一条转发路径。
只给本机反向代理使用的端口,改绑 127.0.0.1;只供同网络容器使用的服务,删除 ports。 需要公网访问的入口,再通过云防火墙或匹配实际 Docker 后端的规则限制来源。不要只补一条 ufw deny 8080 就认为处理完成。
本文针对 Linux VPS 上常规 rootful Docker Engine、bridge 网络和 Compose。Swarm、host 网络、rootless、自定义直连路由需要单独检查。以下为依据官方文档整理的排障步骤,未在你的服务器上执行。
如果你还没设置主机防火墙,先看 UFW 基础配置与 SSH 放行。本文集中处理已经启用 UFW 后,Docker 服务仍然暴露的场景。
Docker 发布端口会建立 NAT 和转发规则。入站容器流量可能在到达 UFW 通常管理的主机 INPUT 规则前就被转走。因此,UFW 的状态不能代表所有容器入口已关闭。Docker 官方说明明确记录了这个行为。
先找实际映射,在 VPS 执行:
docker version --format '{{.Server.Version}}'
docker ps --format 'table {{.Names}}\t{{.Ports}}'
docker compose ps
sudo ufw status verbose
例如 0.0.0.0:8080->80/tcp 是宿主机 8080 转到容器 80。:::8080 还提示 IPv6 入口。只有 80/tcp、没有主机映射时,含义不同。
在另一台电脑用真实公网 IP 测试,下面地址是需要替换的示例:
curl --connect-timeout 5 --max-time 8 -I http://203.0.113.10:8080
curl -g -6 --connect-timeout 5 --max-time 8 -I 'http://[2001:db8::10]:8080'
第二条仅用于确有 IPv6 的服务器。收到 401、403 或 404 仍说明 HTTP 服务可达;服务器本机访问成功,也不能证明公网入口已关闭。域名经 CDN 时,另测源站 IP。
| 访问者 | 建议配置 |
|---|---|
| 宿主机 Nginx/Caddy | 发布到 127.0.0.1 |
| 同 Docker 网络的应用或代理 | 移除后端 ports,通过服务名和容器端口连接 |
| 临时管理后台 | 回环绑定,再用 SSH 隧道 |
| 固定远端客户端 | 云防火墙按源 IP 放行,并核对 IPv4/IPv6 |
| 全网用户 | 仅公开实际业务入口,另外配置 HTTPS 和认证 |
假设 Compose 服务叫 web,容器 HTTP 端口为 80,原来写的是 "8080:80"。保留现有 image、volumes 等配置,只修改该服务的端口段:
ports:
  - "127.0.0.1:8080:80"
在原来的项目目录、使用原来的 -f 和项目名参数执行:
docker compose config --quiet
docker compose up -d --no-deps --force-recreate web
docker compose ps
curl --connect-timeout 5 -I http://127.0.0.1:8080
重建会让这个服务短暂中断。先确认数据已放在正确的持久卷或 bind mount;容器可写层里的文件不会随重建保留。不要为改端口执行 down -v。单纯 restart 不会应用新的端口绑定。
宿主机 Nginx 的上游可用 http://127.0.0.1:8080。若 Nginx/Caddy 自己也在容器里,它的 127.0.0.1 指向自身,应改用下一种方式。
Docker 官方另有版本提醒:28.0.0 以前,绑定 localhost 的端口存在被同二层网络主机访问的历史问题。使用仍受支持、包含相应修复的版本,并继续做外部验收。版本说明
代理与 web 加入同一用户自定义网络,代理上游填 http://web:80,删除 web 的 ports;数据库同理,通过 db:5432 等服务名连接。expose 可以记录容器端口,但不需要靠它才允许同网络通信,也不能把它当认证或网络隔离。
代理通常只发布 80/443。后端进程仍需监听容器内可达地址,例如 0.0.0.0:80。如果更改后出现 502,先检查代理与应用的网络和实际监听端口。
临时访问回环绑定的后台,可在自己的电脑执行:
ssh -N -L 18080:127.0.0.1:8080 [email protected]
随后浏览器打开 http://127.0.0.1:18080。替换用户名和 IP,自定义 SSH 端口加 -p。
云防火墙在流量进入 VPS 前过滤,适合限制固定来源。保留当前 SSH 管理入口,分别核对 IPv4、IPv6 和实际协议。具体规则以服务商控制台为准。
需要主机级过滤时,先检查 Docker 配置、启动参数和规则:
sudo systemctl cat docker
sudo cat /etc/docker/daemon.json
sudo iptables -S DOCKER-USER
sudo nft list tables
配置文件可能不存在。iptables --version 显示 nf_tables 只是兼容层信息,不能据此断定 Docker 选择了原生 nftables 后端。
- iptables 后端:
DOCKER-USER是 Docker 规则之前的过滤入口。但流量到达此处已做 DNAT,8080:80中直接匹配--dport 8080可能匹配不到;按原始端口筛选要用conntrack --ctorigdstport。规则还要限定入站网卡、目标、来源和连接状态,避免误伤其他容器。 - 原生 nftables 后端:官方当前仍标为实验性,没有新建的
DOCKER-USER链;需要自有表和合适的 forward hook、priority。不要复制 iptables 教程硬套,也不要直接修改 Docker 自己管理的表。
高级规则的顺序、持久化与 IPv6 镜像处理取决于现有环境,见 iptables 文档 和 nftables 文档。对于只需关闭后台公网入口的场景,优先修改端口发布范围,更容易维护。
重新从外部网络测试源站 IPv4 和适用的 IPv6:8080 应无法建立连接,正常网站 HTTPS、应用登录、应用到数据库的连接应仍然可用。再核对 docker compose ps,确保没有另一处 override 文件或旧容器继续发布同一服务。
在维护窗口重启服务或 VPS 后再测一次,确认配置能够保持。超时本身也可能来自路由故障,要结合正常业务入口和映射结果判断。
不要为了让 UFW 生效直接设 "iptables": false:Docker 官方提示这可能破坏容器联网。也不要清空整张规则表,或通过关闭 UFW、开放全部端口来排障。
接下来可以检查 Compose 生产配置与回滚、端口与防火墙访问排查 和 Docker 日志及磁盘清理。
于 2026-11-20 核对:Docker 与 UFW、端口发布、Compose ports 配置、Compose up 重建。