
Tutoriales de VPS
Docker ignora UFW: cómo cerrar los puertos expuestos de tu VPS
Comprueba por qué un contenedor sigue accesible pese a UFW, limita la publicación a localhost o a la red de Docker y verifica el cierre desde otra conexión.
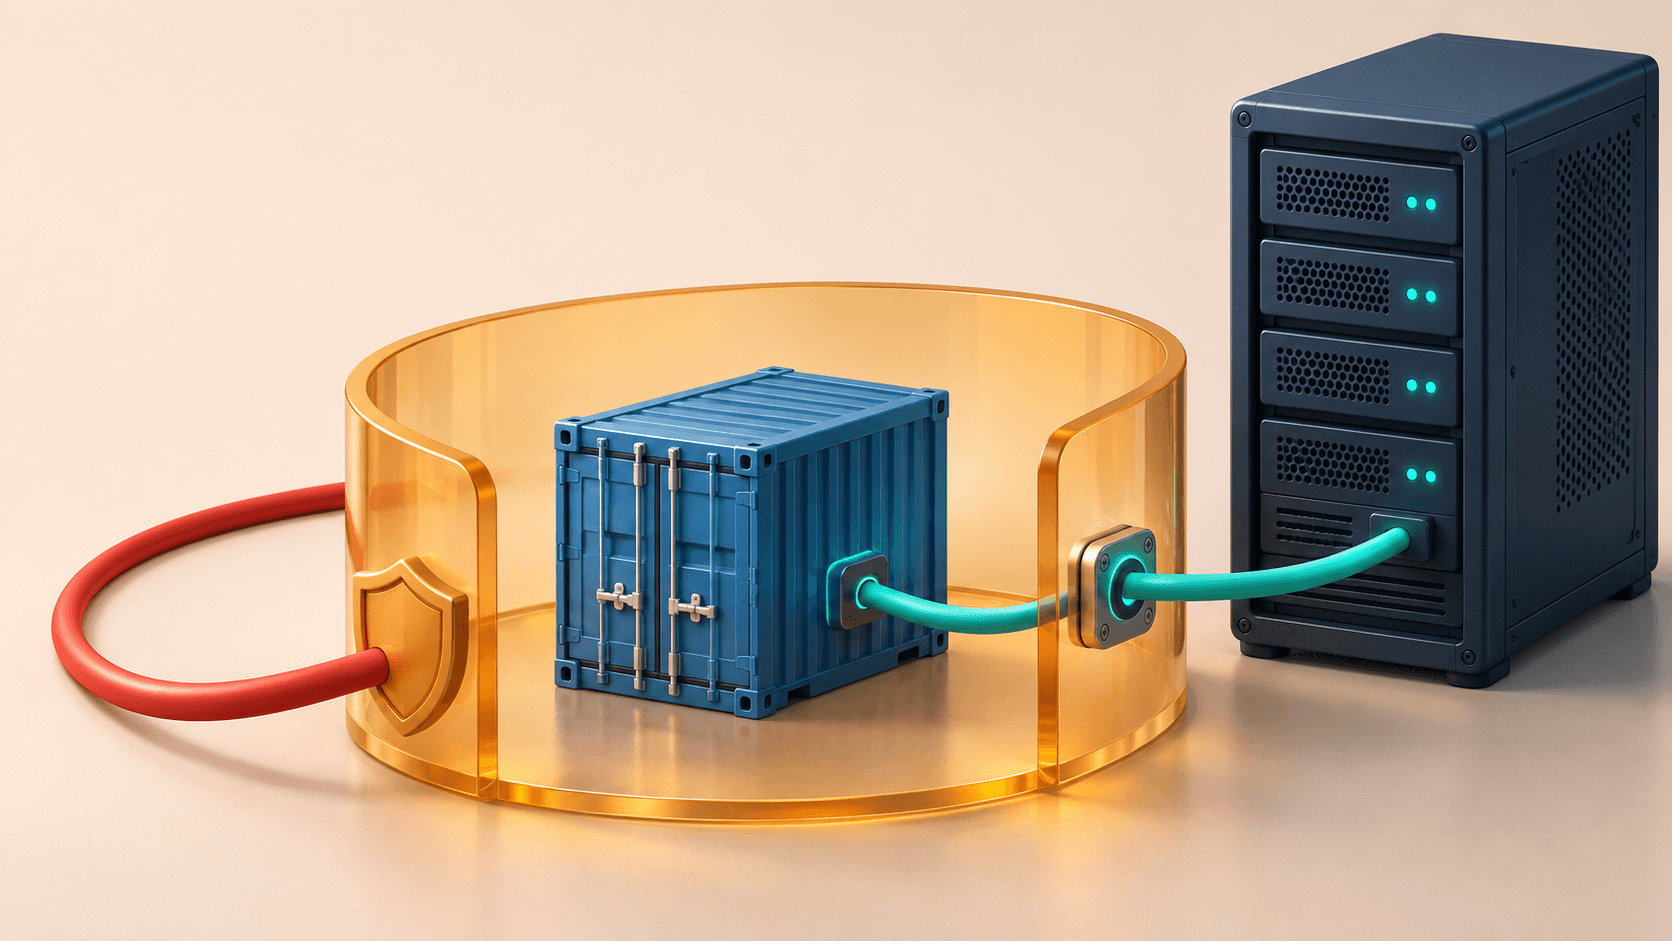
UFW solo permite SSH y HTTPS, pero http://TU_SERVIDOR:8080 sigue respondiendo. Si ese puerto aparece en ports de Docker, revisa su publicación: las reglas de reenvío pueden permitir el acceso aunque la política del host parezca cerrarlo.
Si el backend solo sirve al proxy del host, vincúlalo a 127.0.0.1. Si solo lo usan otros contenedores, elimina ports. Reserva la publicación pública para las entradas que realmente necesitan los usuarios.
El procedimiento se refiere a Docker Engine rootful en Linux, redes bridge y Compose. Swarm, rootless, red host y rutas directas personalizadas requieren otra revisión. No se han ejecutado estas pruebas en tu servidor.
Para la política inicial del host, consulta configuración de UFW y acceso SSH. Aquí se trata el puerto Docker que sigue accesible tras configurar UFW.
Docker explica la incompatibilidad con UFW: el tráfico publicado puede desviarse por NAT antes de llegar a las reglas INPUT del host. ufw status no describe por sí solo la exposición de los contenedores.
En el VPS:
docker version --format '{{.Server.Version}}'
docker ps --format 'table {{.Names}}\t{{.Ports}}'
docker compose ps
sudo ufw status verbose
0.0.0.0:8080->80/tcp conecta el 8080 del host con el 80 del contenedor. Busca también publicaciones IPv6. Desde otro equipo, sustituye estas direcciones de ejemplo por las reales:
curl --connect-timeout 5 --max-time 8 -I http://203.0.113.10:8080
curl -g -6 --connect-timeout 5 --max-time 8 -I 'http://[2001:db8::10]:8080'
La segunda prueba solo corresponde si tienes IPv6. Un 401, 403 o 404 también confirma acceso HTTP. Si el dominio pasa por una CDN, prueba además la IP de origen.
| Quién necesita acceso | Opción |
|---|---|
| Nginx/Caddy instalado en el host | Publicar en loopback |
| Proxy o aplicación en la misma red Docker | Quitar ports del backend y usar el nombre del servicio |
| Administración ocasional | Loopback y túnel SSH |
| Clientes remotos con IP fija | Lista de orígenes permitidos en el firewall del proveedor |
Para un servicio Compose llamado web, con HTTP en el puerto 80 del contenedor, modifica su sección existente:
ports:
  - "127.0.0.1:8080:80"
Conserva image, variables y montajes. En el directorio original y con los mismos parámetros de proyecto y -f:
docker compose config --quiet
docker compose up -d --no-deps --force-recreate web
docker compose ps
curl --connect-timeout 5 -I http://127.0.0.1:8080
Habrá una interrupción breve. Antes confirma que los datos necesarios están en almacenamiento persistente: los archivos de la capa escribible del contenedor se pierden al recrearlo. No uses down -v. Un simple restart no aplica la nueva publicación.
Nginx en el host puede usar http://127.0.0.1:8080. Si el proxy está en otro contenedor, su localhost apunta a sí mismo. Une proxy y backend a la misma red definida por el usuario, elimina ports del backend y usa http://web:80. La aplicación debe escuchar en una dirección accesible dentro del contenedor. expose es opcional y no aporta autenticación ni aislamiento.
Para abrir temporalmente el panel, ejecuta en tu ordenador, cambiando usuario e IP:
ssh -N -L 18080:127.0.0.1:8080 [email protected]
Visita http://127.0.0.1:18080; añade -p si SSH usa otro puerto.
Usa una versión de Engine compatible y actualizada. Antes de 28.0.0 existía un problema de acceso a publicaciones localhost desde vecinos del mismo segmento L2; consulta las notas de Engine 28. Las configuraciones con enrutamiento directo necesitan comprobaciones adicionales.
El firewall del proveedor filtra antes de que el tráfico llegue al VPS. Conserva el acceso SSH y comprueba reglas IPv4, IPv6 y protocolo por separado. Para filtrar en el propio host, identifica primero el backend:
sudo systemctl cat docker
sudo cat /etc/docker/daemon.json
sudo iptables -S DOCKER-USER
sudo nft list tables
El archivo de configuración puede no existir. Que iptables muestre nf_tables no demuestra que Docker utilice su backend nftables nativo.
Con iptables, DOCKER-USER permite filtrar antes de las reglas de Docker. El paquete ya pasó por DNAT: en 8080:80, una coincidencia directa con el puerto 8080 puede fallar. Para el destino original se utiliza conntrack. Limita interfaz, destino, origen y estado; revisa la documentación de iptables antes de aplicar reglas generales.
El backend nftables nativo figura actualmente como experimental y no crea DOCKER-USER. Requiere tablas propias con hooks forward y prioridades adecuados. Sigue la documentación de nftables, sin editar las tablas gestionadas por Docker.
Desde otra red, el puerto privado ya no debe aceptar conexiones por la IPv4 de origen ni por IPv6 si existe. HTTPS, inicio de sesión y conexiones a la base de datos deben seguir funcionando. Comprueba archivos override y contenedores antiguos que puedan mantener publicaciones duplicadas. Repite después de un reinicio planificado; un timeout aislado también podría ser un fallo de ruta.
No configures "iptables": false como arreglo rápido: puede romper la red de los contenedores. Tampoco vacíes las tablas del firewall ni abras todos los puertos.
Continúa con Compose en producción, diagnóstico de servicios inaccesibles y limpieza del disco de Docker.
Revisado el 20-11-2026 con las fuentes oficiales enlazadas, publicación de puertos, ports de Compose y recreación con Compose.