
Tutoriais de VPS
Docker ignora o UFW: como fechar portas expostas na VPS
Entenda por que uma porta publicada pelo Docker continua acessível, ajuste o Compose para localhost ou rede interna e valide o resultado fora da VPS.
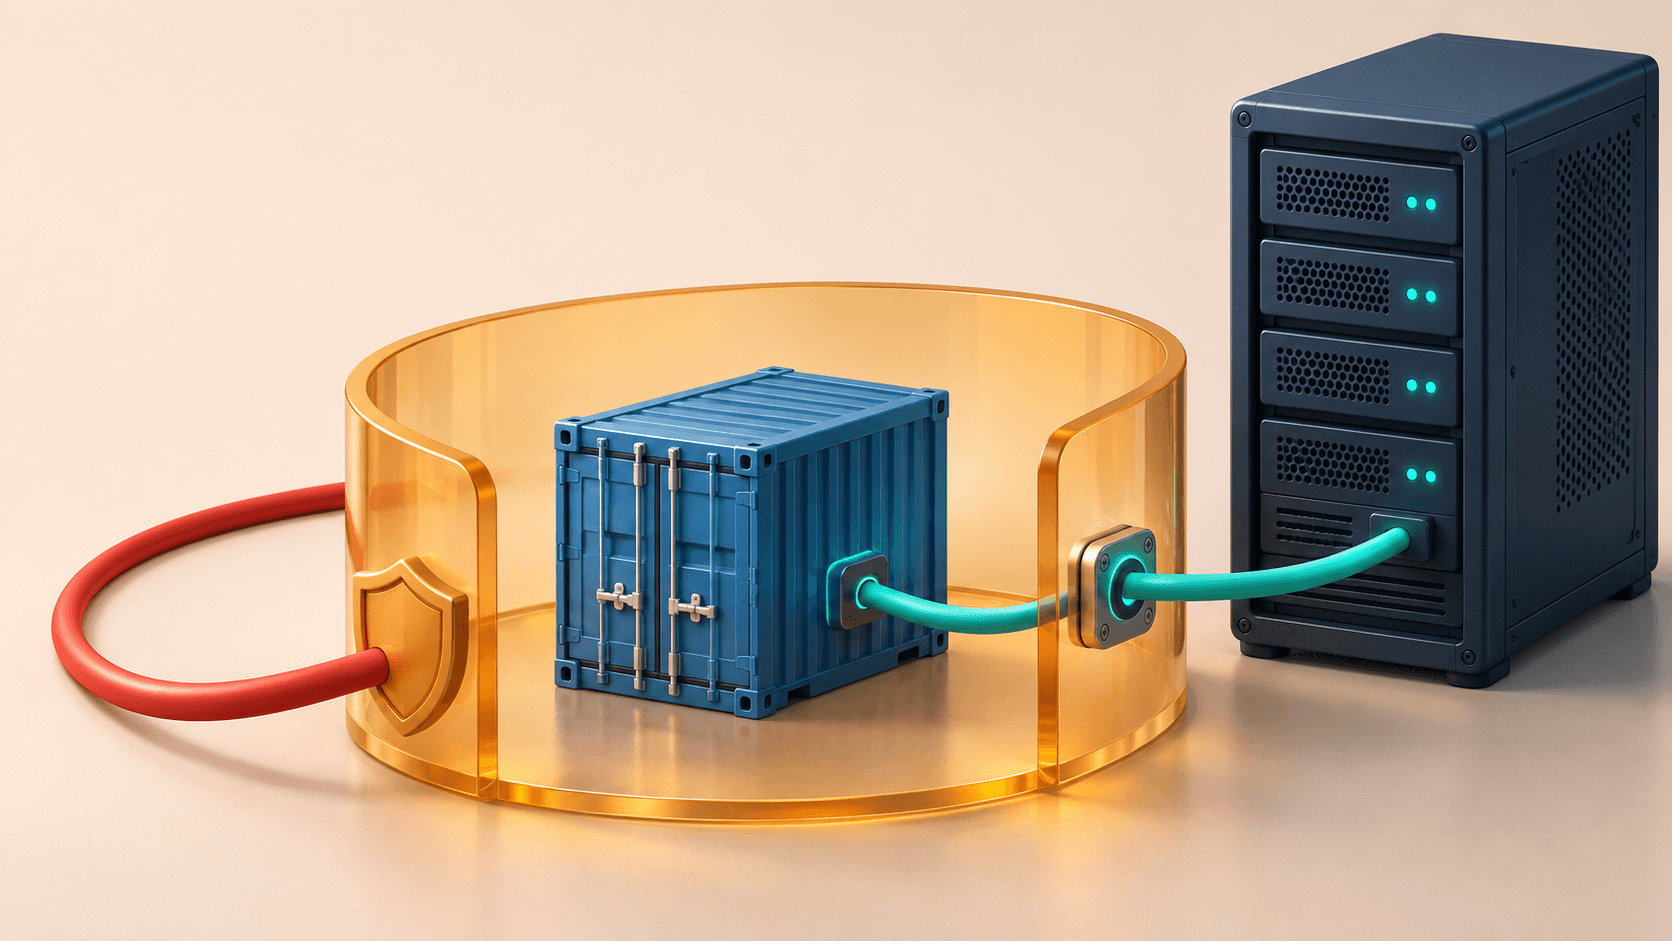
O UFW permite apenas SSH e HTTPS, mas http://SUA_VPS:8080 continua respondendo. Confira a publicação do Docker: um mapeamento como 8080:80 pode aceitar tráfego pelas regras de encaminhamento mesmo quando o firewall do host parece bloquear a porta.
Backend usado só pelo proxy do host deve publicar em 127.0.0.1. Serviço usado apenas por outros contêineres pode ficar sem ports. Mantenha publicação pública apenas nas entradas necessárias.
O escopo é Docker Engine rootful no Linux, rede bridge e Compose. Swarm, rootless, rede host e roteamento direto personalizado exigem avaliação específica. Os passos foram organizados a partir da documentação; não foram executados na sua VPS.
Para a política inicial do host, veja configuração do UFW e acesso SSH. Aqui o foco é a porta Docker que continua acessível depois de configurar o UFW.
A documentação do Docker sobre UFW explica que o tráfego publicado pode passar pelo NAT antes das regras INPUT do host. O resultado de ufw status não basta para confirmar o fechamento.
Execute na VPS:
docker version --format '{{.Server.Version}}'
docker ps --format 'table {{.Names}}\t{{.Ports}}'
docker compose ps
sudo ufw status verbose
0.0.0.0:8080->80/tcp liga a porta 8080 do host à 80 do contêiner. Confira também IPv6. Em outro computador, substitua os endereços de exemplo pelos reais:
curl --connect-timeout 5 --max-time 8 -I http://203.0.113.10:8080
curl -g -6 --connect-timeout 5 --max-time 8 -I 'http://[2001:db8::10]:8080'
Use o segundo comando apenas se houver IPv6 configurado. Respostas 401, 403 e 404 também confirmam acesso HTTP. Se o domínio passa por CDN, teste separadamente o IP de origem.
| Quem acessa | Configuração sugerida |
|---|---|
| Nginx/Caddy instalado no host | Publicação em loopback |
| Proxy ou app na mesma rede Docker | Remover ports do backend e usar nome do serviço |
| Painel administrativo temporário | Loopback com túnel SSH |
| Cliente remoto de IP fixo | Lista de IPs permitidos no firewall do provedor |
Se o serviço Compose se chama web e atende na porta 80 do contêiner, altere somente o trecho de portas existente:
ports:
  - "127.0.0.1:8080:80"
Preserve imagem, variáveis e montagens. Use o diretório original e os mesmos argumentos de projeto e -f:
docker compose config --quiet
docker compose up -d --no-deps --force-recreate web
docker compose ps
curl --connect-timeout 5 -I http://127.0.0.1:8080
A recriação causa breve interrupção. Confirme antes que os dados estão em armazenamento persistente: arquivos apenas na camada gravável do contêiner não sobrevivem. Não use down -v. Um restart simples não aplica a nova publicação.
O Nginx no host pode encaminhar para http://127.0.0.1:8080. Se o proxy também é um contêiner, seu localhost aponta para ele próprio. Coloque proxy e backend na mesma rede definida pelo usuário, remova ports do backend e use http://web:80. A aplicação precisa escutar em endereço acessível dentro do contêiner. expose é opcional e não fornece autenticação nem isolamento.
Para abrir um painel localmente, execute no seu computador, substituindo usuário e IP:
ssh -N -L 18080:127.0.0.1:8080 [email protected]
Acesse http://127.0.0.1:18080. Acrescente -p se o SSH usar porta personalizada.
Use uma versão suportada e corrigida do Engine. Versões anteriores à 28.0.0 tinham um problema que permitia a vizinhos do mesmo segmento L2 alcançar portas publicadas em localhost; veja as notas do Engine 28. Rotas diretas personalizadas também exigem auditoria própria.
O firewall do provedor filtra antes de o tráfego entrar na VPS. Preserve o acesso SSH e confira IPv4, IPv6 e protocolos separadamente. Para filtragem no host, identifique o backend:
sudo systemctl cat docker
sudo cat /etc/docker/daemon.json
sudo iptables -S DOCKER-USER
sudo nft list tables
O arquivo pode não existir. A indicação nf_tables na versão do iptables não comprova que o Docker usa o backend nftables nativo.
No backend iptables, o ponto de filtragem do usuário é DOCKER-USER. O pacote já passou pelo DNAT: em 8080:80, procurar diretamente a porta de destino 8080 pode não funcionar. A correspondência com o destino original usa conntrack. Restrinja interface, destino, origem e estado da conexão, seguindo a documentação de iptables.
O backend nftables nativo ainda é documentado como experimental e não cria DOCKER-USER. Regras próprias precisam de tabela separada, hook forward e prioridades adequadas. Consulte Docker com nftables, sem editar tabelas controladas pelo Docker.
Teste novamente o IP público IPv4 e o IPv6 aplicável a partir de outra rede. A porta privada deve deixar de aceitar conexões; HTTPS, login e acesso do app ao banco devem continuar funcionando. Procure publicações duplicadas em arquivos override ou contêineres antigos. Repita depois de um reinício planejado para confirmar persistência. Um timeout isolado também pode indicar problema de rota.
Evite usar "iptables": false como atalho: isso pode quebrar a rede dos contêineres. Não limpe todas as tabelas nem abra todas as portas para tentar resolver.
Depois, revise Compose em produção, serviço inacessível na VPS e limpeza do disco do Docker.
Conferido em 20/11/2026 nas fontes oficiais citadas, em publicação de portas, ports do Compose e recriação com Compose.