
Tutoriais de VPS
Pangolin na VPS (2026): Newt, HTTPS, autenticação e backups
Hospede Pangolin no Ubuntu, conecte serviços privados com Newt, configure Traefik HTTPS e identidade, calcule transferência e verifique backup, recuperação e atualização.
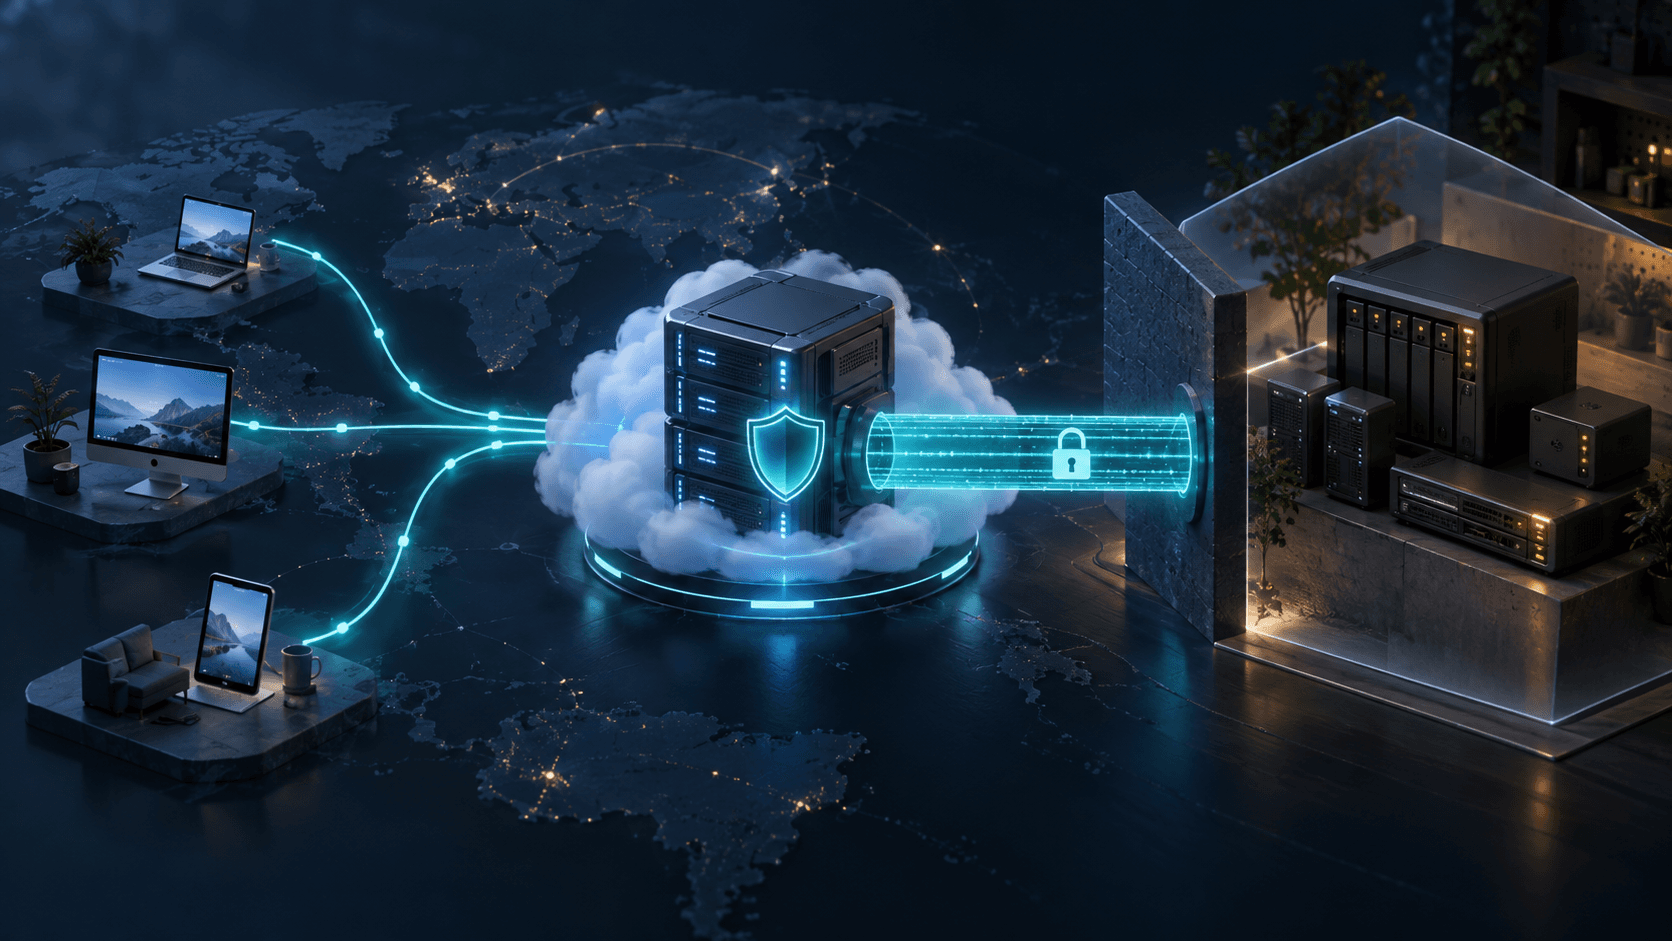
Um NAS, Home Assistant, uma biblioteca de fotos ou um servidor de desenvolvimento em casa pode não ter IP público. O Pangolin reúne proxy reverso, túneis criptografados, certificados de domínio e controle por identidade em um painel próprio. Você pode publicar determinados serviços web privados sem administrar FRP, proxy, certificados e autenticação como sistemas separados.
Este tutorial instala o Pangolin Community Edition no Ubuntu 24.04, conecta uma rede privada pelo Newt independente e cobre Traefik HTTPS, usuários, regras, cálculo de transferência, backups, atualização e diagnóstico. A referência de 14 de setembro de 2026 usava Pangolin 1.22.2. Na revisão de 16 de novembro de 2026, as versões estáveis mais recentes eram Pangolin 1.26.0 e Newt 1.20.0. Os instaladores baixam versões atuais, portanto o número antigo não fixa a instalação. Registre e revise as versões reais do servidor, conector e proxy antes de publicar.
O tráfego de recursos web públicos passa pela VPS: o visitante chega ao Traefik/Pangolin, que encaminha a requisição pelo túnel Newt ao serviço privado. Franquia mensal, velocidade sustentada da porta, conectividade e localização afetam esse caminho. Recursos privados têm modos de conexão próprios; nem toda conexão Pangolin segue o mesmo percurso dos recursos públicos.
A VPS fornece domínio de entrada, TLS, identidade e regras de acesso. O Newt funciona dentro da rede privada e inicia uma conexão criptografada para fora. Assim, a conexão doméstica não precisa de IPv4 público nem de portas das aplicações abertas no roteador.
Usos comuns:
- Dar acesso HTTPS a NAS, fotos, Home Assistant e painéis de monitoramento.
- Compartilhar um site com colegas ou clientes usando autenticação ou link com validade.
- Conectar locais em casas, escritórios e outras nuvens.
- Administrar recursos públicos, privados e políticas em um painel.
- Substituir uma combinação mantida separadamente de FRP, Nginx, Certbot e Authelia.
Publicar uma aplicação e criar uma rede privada entre dispositivos atendem a necessidades diferentes. Para acesso privado entre dispositivos, veja NetBird. Para encaminhamento simples com menos componentes, consulte FRP. O Pangolin também oferece acesso privado, mas um recurso web público é uma entrada da internet cuja proteção você precisa configurar e testar.
| Opção | Plano de controle | Caminho típico | HTTPS e identidade | Indicação |
|---|---|---|---|---|
| Pangolin | VPS própria | Visitante → VPS → Newt → serviço privado | Integrados | Vários sites, acesso de equipe e compartilhamento temporário |
| Cloudflare Tunnel | Cloudflare | Visitante → Cloudflare → túnel | Disponíveis pelos serviços da plataforma | Evitar operar uma VPS de entrada e aceitar hospedagem externa |
| FRP | Hospedagem própria | Visitante → frps → frpc → destino | Configuração adicional | SSH, jogos e encaminhamento TCP/UDP simples |
| NetBird | Permite hospedagem própria | Peers diretos quando possível; relay caso contrário | Identidade e políticas de rede privada | Conectar dispositivos com permissões detalhadas |
Considere Cloudflare Tunnel quando a entrada gerenciada atender à aplicação e às condições da plataforma. Pangolin permite operar a VPS, os domínios e o acesso, assumindo segurança, manutenção e backups.
O caminho público é navegador → VPS com Traefik, Pangolin e Gerbil → túnel criptografado → máquina Newt → serviço LAN. O diagrama mantém essa sequência:
浏览器
  ↓ HTTPS
公网 VPS:Traefik + Pangolin + Gerbil
  ↓ 加密隧道
Newt 所在内网机器
  ↓ LAN
NAS / Home Assistant / 内网站点
Em um download de 10 GB, a VPS recebe aproximadamente esse volume pelo túnel e o envia ao visitante, além da sobrecarga. Se o provedor contar apenas saída, o download é contabilizado principalmente na etapa enviada ao visitante; se contar os dois sentidos, pode somar aproximadamente as duas etapas. Confirme direção de cobrança, preço de excedente e velocidade sustentada.
| Banda contínua | Dados teóricos em 30 dias | Consequência |
|---|---|---|
| 1 Mbps | Cerca de 324 GB | Painéis leves e fotos ocasionais |
| 5 Mbps | Cerca de 1,62 TB | Arquivos frequentes ou vários visitantes precisam de margem |
| 10 Mbps | Cerca de 3,24 TB | Vídeos, backups e downloads grandes consomem a franquia |
| 100 Mbps | Cerca de 32,4 TB | Supera muitos planos pequenos com limite |
A fórmula de referência Mbps × 1,000,000 ÷ 8 × 2,592,000 秒 equivale a Mbps × 1.000.000 bits/segundo ÷ 8 × 2.592.000 segundos. São totais decimais com utilização máxima contínua por 30 dias, antes de TLS, sobrecarga do túnel, retransmissões e picos. Não representam desempenho medido de provedores.
A referência antiga descrevia 1 vCPU/1 GB/8 GB SSD como mínimo. O guia atual descreve 1 vCPU/2 GB/8 GB SSD como implantação básica e avisa que máquinas com 1 GB podem precisar de swap durante instalação, atualização ou picos. A recomendação continua em 2 vCPU/2 GB/20 GB SSD. Trate 1 GB como teste limitado, não como garantia para produção.
| Uso | VPS inicial sugerida | Prioridade |
|---|---|---|
| Pessoal, 2–5 serviços leves | 2 núcleos, 2 GB, 20 GB SSD, 1 TB/mês | Confiabilidade e transferência suficiente |
| Fotos e compartilhamento de arquivos | 2–4 núcleos, 2–4 GB, 3 TB+ | Velocidade sustentada e cobrança de saída |
| Equipe pequena | 4 GB+ e SSD suficiente | Concorrência, logs e espaço para atualizar |
| Streaming ou backups contínuos | Plano de alta transferência dimensionado | Calcular consumo e custo por excedente |
Avalie visitante → VPS e VPS → conexão doméstica. Visitantes e serviço na Ásia passando por uma VPS na Europa criam um desvio; o mesmo raciocínio vale para outras regiões. Essas estimativas não prometem latência nem capacidade de um provedor.
Os exemplos usam:
- Domínio base
example.com. - Painel
pangolin.example.com. - Recurso público
nas.example.com. - IPv4 reservado para documentação
203.0.113.10. - Diretório
/opt/pangolin.
Substitua os valores pelos seus. DNS curinga permite que novos subdomínios resolvam sem criar um registro para cada um:
Type: A
Name: *
Value: 203.0.113.10
Proxy: DNS only
Você também pode criar registros separados para pangolin.example.com e nas.example.com. Adicione AAAA somente com IPv6 funcional. DNS curinga não cria certificado curinga: a validação HTTP padrão emite certificados para nomes concretos. Certificados curinga exigem validação DNS adequada e credenciais DNS protegidas.
Confira DNS e portas ocupadas:
dig +short A pangolin.example.com
dig +short A nas.example.com

sudo ss -lntup | grep -E ':(22|80|443|51820|21820)\b' || true
Instale dnsutils se dig estiver ausente. Portas padrão:
80/TCP: redirecionamento HTTP e validação ACME padrão.443/TCP: painel e recursos HTTPS.51820/UDP: túneis de Sites, incluindo Newt.21820/UDP: túneis de clientes retransmitidos pelo servidor.22/TCP: SSH restrito à administração.
21820/UDP é necessária para clientes, não para todo recurso web público com Newt. As regras de referência a incluem para o quickstart completo; se você não usar clientes, revise os mapeamentos e feche a entrada sem uso. Portas personalizadas devem coincidir na configuração e no firewall.
No Ubuntu 24.04:
sudo apt update
sudo apt upgrade -y
sudo apt install -y ca-certificates curl jq docker.io docker-compose-v2
sudo systemctl enable --now docker
sudo usermod -aG docker "$USER"
Saia do SSH e entre de novo para ativar o grupo Docker, que concede controle equivalente a root. Confira less, openssl e dnsutils, além de netcat-openbsd para o teste nc posterior:
docker version
docker compose version
docker run --rm hello-world
Use docker compose, não o comando antigo docker-compose. Resolva conflitos de 80/443 com Nginx, Caddy ou Traefik antes de instalar. Se precisar administrar um proxy convencional separado, consulte Nginx Proxy Manager; dois proxies não podem ocupar as mesmas portas do host.
Configure o provedor primeiro: 80/TCP, 443/TCP, 51820/UDP e 21820/UDP quando houver clientes, com SSH apenas do IP administrativo. Regras do quickstart completo:
sudo ufw default deny incoming
sudo ufw default allow outgoing
sudo ufw allow from YOUR_ADMIN_IP to any port 22 proto tcp
sudo ufw allow 80/tcp
sudo ufw allow 443/tcp
sudo ufw allow 51820/udp
sudo ufw allow 21820/udp
sudo ufw enable
sudo ufw status numbered
Substitua YOUR_ADMIN_IP antes de ativar UFW. Mantenha a sessão SSH aberta e o console do provedor disponível. Se perder acesso, siga a lista de recuperação do UFW.
O Docker administra encaminhamento separadamente. Verifique docker compose ps, ss, regras do provedor e um teste externo; não presuma que UFW oculta portas publicadas por engano. A VPS passa a fazer parte da segurança dos serviços privados.
O quickstart recomenda Ubuntu 20.04+ ou Debian 11+ e suporta Linux amd64/arm64. Baixe e revise o script em um diretório limpo. Execute por etapas: depois que o script baixar o binário, compare seu digest com o arquivo da versão oficial escolhida antes do último comando sudo:
sudo install -d -m 0750 -o "$USER" -g "$USER" /opt/pangolin
cd /opt/pangolin

curl -fsSLo get-installer.sh \
  https://static.pangolin.net/get-installer.sh
less get-installer.sh
bash ./get-installer.sh
sudo ./installer
O script obtém o instalador da versão mais recente. Revisar apenas o script não verifica esse binário; use as somas publicadas quando disponíveis. A versão de setembro não fixa a instalação, e executar o instalador novamente sobre uma instalação existente não é o procedimento de atualização.
Os arquivos vão para o diretório atual, por isso entre em /opt/pangolin primeiro. Escolha:
- Edição
Community. - Domínio base
example.com. - Painel
pangolin.example.com. - E-mail mantido para Let's Encrypt e administração.
- Túneis Gerbil habilitados.
- Pular SMTP inicialmente se não estiver pronto.
Confira serviços e referências de imagens gerados:
cd /opt/pangolin
docker compose config --services
docker compose config --images
docker compose ps
Registre Pangolin, Gerbil, Traefik e a versão do plugin Badger. Se uma imagem usar latest, escolha uma tag/digest explícita e testada antes do uso público. Os componentes não compartilham um número de versão. docker compose config --quiet valida sintaxe, não saúde:
docker compose config --quiet
docker compose logs --tail=150
O endereço inicial histórico pode ter este formato:
https://pangolin.example.com/auth/initial-setup?token=ONE_TIME_TOKEN
O quickstart atual abre initial-setup e pede o token mostrado pelo instalador ou pelos logs do contêiner Pangolin. Siga a saída da sua versão, sem presumir que o token sempre está na URL. Mantenha privados tanto o token quanto uma URL que o contenha. Os logs iniciais podem incluir essa credencial.
Conclua a configuração logo em um computador confiável, crie o administrador e depois a primeira organização antes de adicionar Sites. Confira:
- Painel com HTTPS válido.
- Certificado correspondente a
pangolin.example.com. - Senha administrativa forte e exclusiva.
- Conta comum separada para uso diário.
- Administrador de emergência testado antes de habilitar identidade externa.
Confira TLS e cabeçalhos:
curl -I https://pangolin.example.com
openssl s_client \
  -connect pangolin.example.com:443 \
  -servername pangolin.example.com </dev/null 2>/dev/null \
  | openssl x509 -noout -subject -issuer -dates
Não informe credenciais enquanto houver um aviso de certificado sem solução. Corrija DNS e emissão primeiro.
Site representa um local privado: casa, escritório ou outra nuvem. Crie-o na organização e copie Newt ID, Secret e Endpoint. Escolha um Linux estável e sempre online que alcance o destino; ele não precisa ser o NAS.
A documentação atual recomenda Pangolin CLI para Sites novos, enquanto Newt continua disponível como conector menor. Aqui mantemos Newt com systemd. Consulte as instruções específicas do Newt se a página geral mostrar o CLI. Newt usa NEWT_ID/NEWT_SECRET; não copie SITE_ID/SITE_SECRET do CLI para este serviço.
Baixe e revise:
curl -fsSLo get-newt.sh https://static.pangolin.net/get-newt.sh
less get-newt.sh
sudo bash ./get-newt.sh
rm -f get-newt.sh
O script também escolhe uma versão atual. Confira notas, mensagens de verificação do arquivo e compatibilidade com o servidor antes de atualizar uma instalação antiga. Uma verificação de soma ignorada não significa arquivo verificado. Confirme /usr/local/bin/newt antes de habilitar a unidade; ajuste ExecStart se você instalou deliberadamente em outra pasta.
Crie o arquivo privado de ambiente:
sudo install -d -m 0700 /etc/newt
sudo install -m 0600 /dev/null /etc/newt/newt.env
sudoedit /etc/newt/newt.env
Preencha os valores reais do Site:
NEWT_ID=REPLACE_WITH_SITE_ID
NEWT_SECRET=REPLACE_WITH_SITE_SECRET
PANGOLIN_ENDPOINT=https://pangolin.example.com
Mantenha Secret fora de repositórios, capturas de tela e comandos literais no histórico. Crie a unidade:
sudoedit /etc/systemd/system/newt.service
Conteúdo:
[Unit]
Description=Pangolin Newt Tunnel Client
Wants=network-online.target
After=network-online.target

[Service]
Type=simple
User=root
Group=root
EnvironmentFile=/etc/newt/newt.env
ExecStart=/usr/local/bin/newt
Restart=always
RestartSec=2
UMask=0077
PrivateTmp=true

[Install]
WantedBy=multi-user.target
O Newt lê as variáveis automaticamente, sem repeti-las como argumentos de processo. O exemplo executa como root; limite quem pode modificar o binário, a unidade e o ambiente. Inicie:
sudo systemctl daemon-reload
sudo systemctl enable --now newt
sudo systemctl status newt --no-pager
sudo journalctl -u newt -n 100 --no-pager
Confirme que o Site está online no painel. A conexão de saída normalmente evita abrir portas no roteador doméstico, mas a rede precisa permitir HTTPS ao Endpoint e as portas UDP configuradas. Reinicie Newt depois de editar o arquivo de ambiente.
Suponha que o NAS 192.168.1.20:5000 deva ficar acessível por nas.example.com. Crie:
Resource type: Public
Domain: nas.example.com
Site: Home
Target hostname/IP: 192.168.1.20
Target port: 5000
Target method: HTTP
Target é o endereço alcançável a partir do Newt, não necessariamente da VPS. localhost representa o espaço de rede do próprio conector; só é válido se o backend realmente estiver ali. Não representa automaticamente outro NAS ou contêiner.
O protocolo interno é independente do TLS público. Use HTTP para este destino HTTP e HTTPS para um destino realmente HTTPS, com validação adequada. Não desative verificação para esconder protocolo ou certificado incorreto. Confira requisitos de WebSocket e proxy confiável de cada aplicação, sem aceitar cabeçalhos de identidade de origens arbitrárias.
Na máquina Newt:
curl -I http://192.168.1.20:5000
nc -vz 192.168.1.20 5000
Em uma rede externa:
curl -I https://nas.example.com
Um recurso protegido pode redirecionar para login; isso é diferente de erro no túnel. Alguns backends recusam HEAD mesmo quando GET funciona. Teste a aplicação no navegador, de preferência com dados móveis inicialmente para evitar confusão pelo NAT loopback da rede doméstica.
A documentação atual informa Platform SSO habilitado por padrão nos recursos HTTP públicos, mas confira o recurso e a política herdada. Um domínio difícil de adivinhar não protege NAS, Home Assistant ou ambiente de desenvolvimento.
- Mantenha autenticação da plataforma habilitada.
- Atribua somente os usuários e papéis necessários.
- Para visitantes temporários, use Share Link com validade ou método temporário apropriado.
- Revogue o compartilhamento quando terminar.
- Revise usuários, papéis e recursos sem uso.
Links e tokens são credenciais de quem os possui: permitem acesso sem conta Pangolin. Não são automaticamente de uso único; Never expire permanece até revogação. Configure validade e teste expiração e exclusão. Esse acesso não fornece cabeçalhos de identidade individual ao aplicativo de destino.
As regras seguem a prioridade configurada, de cima para baixo. Allow/Bypass Auth pula autenticação; Deny bloqueia; Pass to Auth continua para identidade, PIN ou senha. Teste uma conta comum autorizada, uma sem permissão e um navegador sem sessão. Não mantenha liberações amplas criadas para diagnóstico. Consulte regras de acesso e autenticação de recursos públicos.
A autenticação do navegador não protege da mesma forma uma porta TCP/UDP arbitrária. Para SSH administrativo e bancos, prefira Private Resources ou NetBird/WireGuard, com autenticação nativa e restrições deliberadas de origem. Avalie jogos, UDP, latência e transferência separadamente. Confira disponibilidade de funções e identidade externa conforme versão e edição.
SMTP atende a convites, avisos e fluxos de conta; é opcional para o teste inicial do túnel. Primeiro valide painel → Site online → logs Newt normais → recurso acessível → autenticação efetiva → backup recuperável:
Dashboard 可登录
→ Site 在线
→ Newt 日志正常
→ 一个测试资源可访问
→ 身份认证生效
→ 备份可恢复
Depois adicione SMTP e OIDC ou outro provedor suportado. Separar etapas facilita diagnosticar DNS, cookies, callback, e-mail e túnel. Email OTP exige entrega de e-mail funcional e não substitui configurar SMTP.
A URL de callback precisa corresponder ao domínio público e ao HTTPS reais. Preserve Host e X-Forwarded-Proto corretamente pelos proxies confiáveis. Mantenha a sessão do administrador local e teste o novo login em janela anônima antes de encerrá-la.
Salve config, docker-compose.yml, identidades das imagens, plugins e outros arquivos reais. Confira os caminhos:
cd /opt/pangolin
find . -maxdepth 2 -type f -printf '%P\n' | sort
docker compose config --images
O exemplo compacto interrompe a pilha e mostra os arquivos principais. Ele não protege o reinício contra uma cópia interrompida nem inclui todos os volumes personalizados. Na instalação padrão, use o procedimento completo seguinte.
cd /opt/pangolin
sudo docker compose down

sudo tar \
  --numeric-owner \
  -czf "/root/pangolin-backup-$(date +%F-%H%M%S).tar.gz" \
  config docker-compose.yml

sudo docker compose up -d
docker compose ps
Inclua .env, arquivos Compose adicionais e certificados quando existirem; não compacte indiscriminadamente /opt. Banco, chaves, senhas SMTP e tokens devem ficar privados. Permissões e verificação simples:
sudo chmod 600 /root/pangolin-backup-*.tar.gz
sudo sha256sum /root/pangolin-backup-*.tar.gz
Para o quickstart de um arquivo, este procedimento como root salva configuração/dados parados, identidades de imagens/volumes, somas internas e soma do arquivo. Ele tenta reiniciar os serviços que estavam ativos mesmo se a cópia falhar:
sudo bash <<'BACKUP'
set -Eeuo pipefail
umask 077
cd /opt/pangolin
compose=(docker compose -f docker-compose.yml)
mapfile -t running_services < <("${compose[@]}" ps --status running --services)
test "${#running_services[@]}" -gt 0
mapfile -t container_ids < <("${compose[@]}" ps -a -q)
test "${#container_ids[@]}" -gt 0
install -d -m 0700 /var/backups/pangolin
backup_dir=$(mktemp -d "/var/backups/pangolin/$(date -u +%Y%m%dT%H%M%SZ)-XXXXXX")
docker inspect --format '{{.Name}} {{.Config.Image}} {{.Image}}' "${container_ids[@]}" > "$backup_dir/images.txt"
docker inspect --format '{{.Name}} {{json .Mounts}}' "${container_ids[@]}" > "$backup_dir/mounts.txt"
resume_stack() { "${compose[@]}" start "${running_services[@]}" >/dev/null || true; }
trap resume_stack EXIT
"${compose[@]}" stop
cp -a config docker-compose.yml "$backup_dir/"
if test -f .env; then cp -p .env "$backup_dir/"; fi
(cd "$backup_dir" && find . -type f ! -name SHA256SUMS -print0 | sort -z | xargs -0 sha256sum > SHA256SUMS && sha256sum -c SHA256SUMS)
archive="$backup_dir.tar.gz"
tar --numeric-owner -C /var/backups/pangolin -czf "$archive" "$(basename "$backup_dir")"
tar -tzf "$archive" >/dev/null
(cd /var/backups/pangolin && sha256sum "$(basename "$archive")" > "$(basename "$archive").sha256")
printf 'Backup archive: %s\n' "$archive"
BACKUP
Suspenda mudanças administrativas. Se usar outro nome de projeto, overrides, banco externo ou volumes fora de config, adapte a chamada Compose e inclua o backup consistente desses dados antes de compactar. Registrar os volumes não copia seu conteúdo. Confira a saúde dos contêineres após a tentativa de reinício e preserve bancos/certificados adicionais no mesmo conjunto de recuperação.
Faça backup separado da máquina Newt: /etc/newt/newt.env, /etc/systemd/system/newt.service e identidade do binário/versão. Criptografe o arquivo e os segredos, depois copie-os com as somas para fora do host. Uma cópia SQLite local ou automática antes da migração não substitui backup independente.
Em um teste isolado, verifique a soma do arquivo, extraia e confira SHA256SUMS no diretório extraído. Restaure Compose, configuração, chaves, certificados, dados completos e armazenamentos separados; use versões registradas e proprietários corretos. Valide sintaxe, inicie isoladamente, confira usuários/organização/recursos e um túnel controlado. Evite uma cópia competindo pelo domínio e identidade de produção antes da troca deliberada.
A versão 1.22 trouxe funções e migrações; as posteriores também exigem revisão. docker compose pull não escolhe uma versão nova se as imagens estiverem fixadas. A sequência abreviada de manutenção é:
cd /opt/pangolin

sudo docker compose down
sudo cp -a config "config.before-upgrade-$(date +%F-%H%M%S)"
sudo cp -a docker-compose.yml \
  "docker-compose.yml.before-upgrade-$(date +%F-%H%M%S)"

sudo docker compose pull
sudo docker compose up -d
sudo docker compose ps
sudo docker compose logs --tail=200
Antes de usá-la:
- Crie e verifique o conjunto completo de recuperação privado e externo.
- Leia as notas da versão de destino e revise a combinação de Pangolin, Gerbil, Traefik/Badger e conector.
- Altere as tags/digests escolhidas e, quando necessário, Badger na configuração real do Traefik antes de pull. Preserve a configuração anterior à edição no backup privado.
- Siga atualizações incrementais e migrações exigidas; baixe e reinicie em uma janela planejada.
- Confira logs e todos os acessos relevantes antes de aceitar a atualização.
O Pangolin executa migrações automaticamente, e uma falha de migração do banco pode impedir a inicialização. Cópias SQLite automáticas são úteis, mas não incluem todos os componentes de recuperação. Para AI Gateway da 1.22 especificamente, a versão exigia Badger v1.6.0+, Gerbil 1.5.0 para gateways privados e clientes compatíveis. São requisitos históricos dessa função, não uma combinação atual prescrita para toda instalação. Caminhos personalizados podem impedir a edição automática, e a migração do banco não atualiza Gerbil automaticamente.
Confira:
- Login do painel funcionando.
- Site e Newt reconectados.
- HTTPS e aplicação real acessíveis.
- Usuários não autorizados bloqueados.
- Expiração e revogação de links funcionando.
- Backups fora de diretórios web públicos.
Se a migração mudou o esquema, voltar a uma única imagem antiga pode falhar. Quando precisar de rollback, restaure configuração e dados anteriores completos, com as versões correspondentes.
Um 502 não comprova que todo o túnel funciona; costuma indicar uma etapa upstream com falha. Confira na ordem:
- Teste o destino a partir do Newt. Em
curl -I http://目标IP:端口, troque os espaços reservados pelo IP e porta reais, como a URL do NAS abaixo. - Confirme o Site selecionado no recurso.
- Verifique HTTP/HTTPS e TLS do backend.
- Confira se o serviço escuta apenas em
127.0.0.1. - Confirme que o firewall LAN permite acesso da máquina Newt.
- Consulte logs do Newt e da VPS.
# Newt 主机
ip route
curl -v http://192.168.1.20:5000/
sudo journalctl -u newt -n 200 --no-pager

# Pangolin VPS
cd /opt/pangolin
docker compose ps
docker compose logs --since=15m
Execute os primeiros comandos desse bloco na máquina Newt e os posteriores à mudança de diretório na VPS. localhost representa o host ou espaço de rede do conector, não o NAS automaticamente. Confira endereços e rotas Docker se o aplicativo ou o conector estiver em contêiner.
sudo systemctl status newt --no-pager
sudo journalctl -u newt -n 200 --no-pager
sudo stat -c '%a %U:%G %n' /etc/newt/newt.env
Verifique:
- Site ID/Secret corretos, sem espaços extras.
- Endpoint resolvendo para a VPS atual.
- UDP 51820, ou a porta real do Site, liberada pelo provedor.
- Restrições UDP e estabilidade da conexão doméstica.
- Horário sincronizado nas duas máquinas.
- Compatibilidade entre servidor e Newt.
Depois confira DNS, horário e HTTPS:
getent ahosts pangolin.example.com
curl -I https://pangolin.example.com
timedatectl status
HTTPS acessível não comprova que UDP funciona. Não publique comandos completos com segredos ou arquivos de ambiente em canais públicos de suporte. Se houver vazamento, troque as credenciais do Site e atualize/reinicie o conector; apenas apagar a mensagem não basta.
dig +short A pangolin.example.com
dig +short AAAA pangolin.example.com
curl -I http://pangolin.example.com
sudo ss -lntp | grep -E ':(80|443)\b'

cd /opt/pangolin
docker compose logs --since=30m | grep -iE 'acme|certificate|challenge|error'
Confirme:
- A aponta para a VPS atual.
- AAAA somente com IPv6 funcional.
- Firewalls do provedor e do host permitem as portas do método ACME, normalmente 80/443 aqui.
- Nenhum proxy antigo ocupa essas portas.
- CDN/proxy não interfere na validação.
- Domínios e e-mail ACME corretos.
Corrija a causa antes de repetir tentativas; limites da CA podem prolongar a indisponibilidade. Certificados curinga validados por DNS exigem configuração DNS própria, além desses testes HTTP.
Compare domínio público, HTTPS, cookies e callback de identidade com a URL real no navegador. Teste em janela anônima.
Se nunca aparecer autenticação:
- Confirme Platform SSO no recurso ou política herdada.
- Procure Allow/Bypass amplo demais.
- Teste sem sessão e usando dados móveis.
- Revise prioridade e condições das regras.
- Remova a liberação temporária e teste novamente o acesso negado.
Um administrador já conectado pode ter cookies e privilégios que um visitante não possui. Teste acesso autorizado, não autorizado e anônimo separadamente.
- A/AAAA correspondem a IPs reais alcançáveis.
- Exposição de 80/TCP, 443/TCP, 51820/UDP e 21820/UDP para clientes é deliberada.
- SSH restrito e console de recuperação disponível.
- Certificados do painel e dos recursos válidos.
- Ambiente Newt com modo 600 e credenciais privadas.
- Backend aceita somente as origens LAN necessárias.
- Recursos públicos têm autenticação, sem bypass amplo permanente.
- Links expiram e são revogados ao terminar.
- Franquia e banda sustentada dimensionadas para o uso.
- Configuração, dados e versões salvos antes de atualizar.
- Backups externos com restauração testada.
- Testes externos cobrem login, recursos e bloqueios.
O quickstart próprio exige Linux com IP público e domínio do painel apontando para ele. O Newt conecta para fora; em casa normalmente não é preciso IPv4 público nem encaminhar portas das aplicações.
O dos Public Resources passa, incluindo arquivos, fotos e vídeos. Verifique o caminho de Private Resources conforme modo e arquitetura reais, sem presumir o comportamento direto entre peers de outra plataforma.
Pode servir para testes com swap e carga muito limitada; o guia básico atual descreve 2 GB. Prefira 2 núcleos/2 GB/20 GB SSD com transferência suficiente e velocidade sustentada. Arquivos grandes costumam atingir o limite de rede primeiro.
Há funções privadas e TCP/UDP, mas SSO do navegador não autentica qualquer protocolo direto. Use acesso privado e autenticação nativa para administração, e avalie UDP, latência, tráfego e restrições de cada jogo.
Não. Qualquer host suportado, sempre online e que alcance o destino pode ser o conector: NAS, servidor doméstico, pequeno Linux ou VM. VLANs isoladas podem exigir rotas e permissões explícitas.
Uma entrada gerenciada reduz a operação da VPS quando a plataforma externa atende ao uso. Pangolin permite controlar VPS e caminho de dados com responsabilidade por Docker, segurança, backups e atualização. Um túnel de saída doméstico não protege automaticamente o recurso publicado.
A operação contínua inclui HTTPS, saúde do conector, identidade, permissões, links temporários, transferência e recuperação testada. Uma instalação leve pode começar com 2 núcleos/2 GB/20 GB SSD e 1 TB se a carga justificar; fotos, arquivos e vídeos precisam de cálculo de consumo.
Valide primeiro painel, Site, Newt e um recurso autenticado. Adicione SMTP, identidade externa e mais funções de rede quando esse caminho estiver funcionando. Mantenha versões escolhidas, testes de acesso e documentação de recuperação atualizados.